
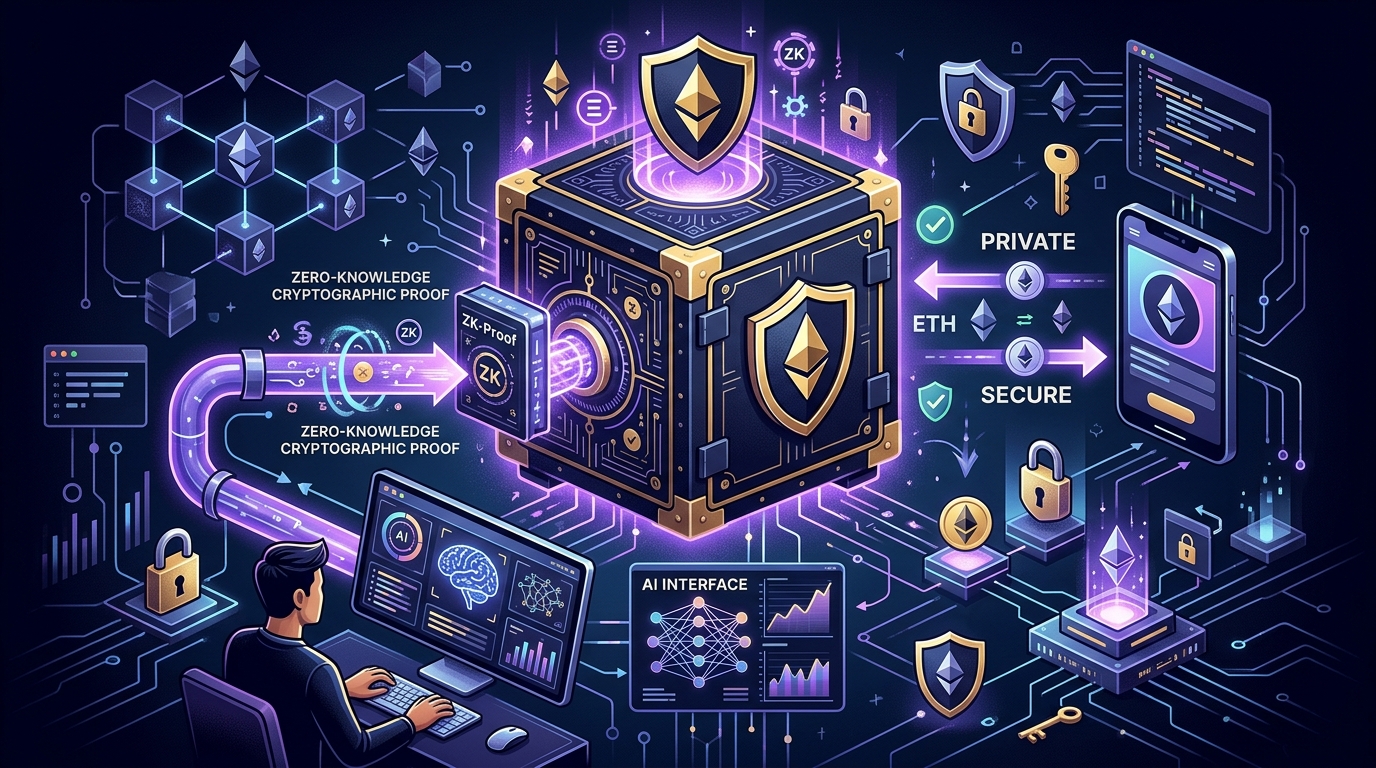
La Fondation Ethereum dévoile zkAPI, un système pour régler des API tout en préservant son anonymat
Une requête à un modèle d’intelligence artificielle peut-elle être payée sans révéler qui la finance ? Lancé sur le réseau principal le 1er octobre 2026, zkAPI veut répondre oui : la Fondation Ethereum propose un mécanisme de paiement confidentiel pour les API facturées à l’usage, en commençant par les services d’IA. Le fournisseur reçoit les requêtes, mais le système vise à empêcher qu’il les relie directement à l’identité du payeur.
Ce qu’il faut retenir
- Les crédits en USDC sont déposés dans le coffre-fort on-chain ZkApiVault.
- Des preuves à divulgation nulle de connaissance autorisent les dépenses sans révéler le dépôt d’origine.
- Les clés d’API temporaires sont plafonnées ; un mode proxy est également disponible.
- zkAPI ne masque ni l’adresse IP, ni les horaires, ni le contenu des requêtes.
Comment zkAPI protège le paiement des API
L’utilisateur dépose des crédits en USDC dans ZkApiVault, puis autorise chaque dépense au moyen d’une preuve cryptographique générée sur son appareil. Il n’a donc pas besoin de rattacher chaque appel à un compte nominatif ou à une clé API permanente, une différence notable par rapport à la facturation classique des services d’IA.
Les dépôts sont représentés dans un arbre de Merkle. Lors d’un paiement, un « nullifier » confirme qu’un crédit valide a été utilisé sans révéler lequel ; s’il est présenté une seconde fois, la tentative de double dépense est détectée. Le contrat vérifie aussi les preuves lors des dépôts, de la clôture et des retraits d’urgence.
Clés temporaires ou relais : deux modes d’utilisation
Avec le mode « runtime-key », le serveur vérifie la preuve et délivre une clé API de courte durée, plafonnée en dollars et conservée dans la mémoire de l’appareil. À son expiration, un reçu signé permet de comptabiliser l’usage et de le déduire du solde privé.
Le mode proxy est plus simple à intégrer : le serveur zkAPI relaie les appels au fournisseur, mais voit alors passer le trafic. Le client local expose les interfaces d’OpenAI et d’Ollama ; une application existante peut donc être configurée vers localhost sans modification de code. Un déploiement sur Sepolia permet de tester le dispositif sans fonds réels.
Un anonymat de paiement, pas une invisibilité totale
La distinction est essentielle : zkAPI protège le lien entre paiement et identité, mais ne fournit pas d’anonymat réseau. L’adresse IP, l’heure des appels et le contenu des prompts restent susceptibles d’être exposés ; la Fondation recommande Tor, avec un nouveau circuit à chaque session, pour renforcer la confidentialité réseau.
Une entreprise qui envoie des données sensibles à un modèle doit donc examiner aussi le contenu transmis et le fournisseur choisi. La protection de la vie privée dépend ici de plusieurs couches : la cryptographie du règlement, la sécurité du terminal et les précautions réseau.
Un règlement décentralisé pour d’autres services
Développé avec l’Open Anonymity Project, le système met en production un design présenté sur Ethereum Research par Davide Crapis et Vitalik Buterin. La Fondation évoque aussi des usages possibles pour les appels RPC de blockchain, la génération d’images ou de vidéos, la bande passante VPN et les paiements entre machines.
Cette première version intéresse surtout les services mesurés à la requête : elle sépare le règlement de l’identité, sans prétendre rendre les échanges entièrement invisibles. Les détails du lancement figurent sur le blog officiel de la Fondation Ethereum ; une présentation complémentaire revient sur les paiements anonymes par API.


