Bitcoin Core 32.0 : avant la mise à jour, les utilisateurs multisig sont invités à confirmer l’identité de leurs cosignataires
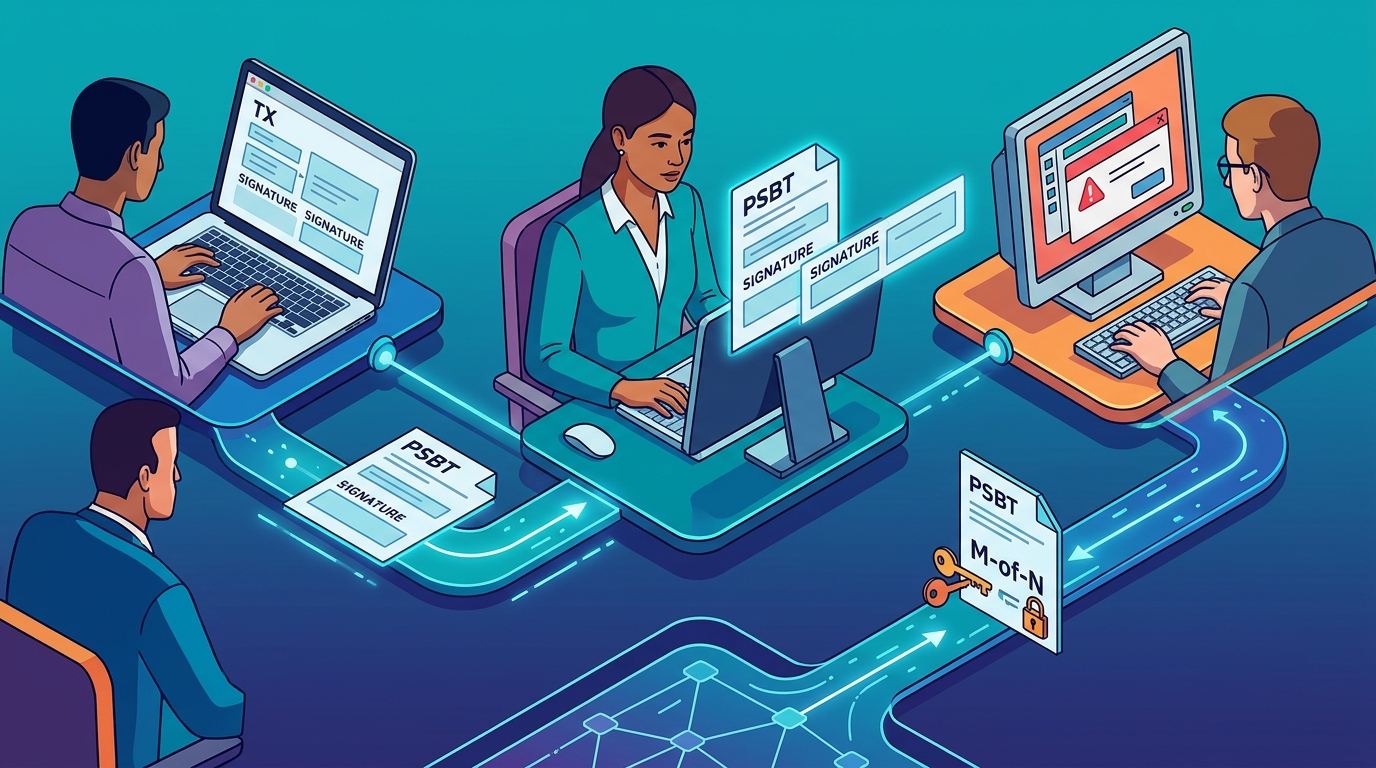
Un fichier de transaction qui ne s’ouvre pas chez un seul cosignataire suffit à interrompre une opération multisig. Avec Bitcoin Core 32.0, le format PSBT utilisé par défaut passe de la version 0 à la version 2 ; avant la mise à jour, les détenteurs d’un portefeuille multisignature ont donc intérêt à vérifier les versions utilisées par chaque participant et à tester leur compatibilité.
Un signalement du 14 octobre décrit des échecs d’import entre le nouveau portefeuille graphique et des logiciels plus anciens. Le problème n’est pas établi comme généralisé, mais il rappelle une distinction essentielle : la vérification d’identité des cosignataires concerne aussi l’authentification de leurs clés et la confirmation de leur environnement logiciel, pas seulement leur identité civile.
Ce qu’il faut retenir
- Bitcoin Core 32.0 adopte PSBT version 2 par défaut.
- Un retour utilisateur signale un échec d’import avec des cosignataires sous une version antérieure.
- Le correctif est prévu pour Bitcoin Core 32.1 ; le problème n’est pas confirmé comme généralisé.
- Avant de migrer, vérifiez les versions et réalisez un test de signature sans engager de fonds.
Bitcoin Core 32.0 : pourquoi les transactions multisig peuvent bloquer
Dans une configuration multisig, plusieurs clés doivent autoriser une transaction. Or, si le portefeuille graphique produit un fichier PSBT que le logiciel d’un cosignataire plus ancien ne sait pas importer, la signature numérique ne peut pas suivre le circuit prévu, même si les fonds et les clés restent intacts.
Les notes de version annoncent le passage de PSBT 0 à PSBT 2 comme format par défaut. Les utilisateurs qui pilotent Bitcoin Core par RPC peuvent toutefois demander l’ancien format ; cette option ne règle pas nécessairement le cas des participants qui utilisent l’interface graphique. Le signalement a été décrit dans ce compte rendu sur la compatibilité des portefeuilles.
Vérification des cosignataires : les contrôles à faire avant la mise à jour
Avant de modifier un poste, l’équipe qui gère le portefeuille doit dresser la liste des versions de Bitcoin Core et des outils de signature de chaque cosignataire. Un test sur une transaction de faible valeur, ou sans diffusion sur le réseau, permet de repérer un problème d’import sans exposer les fonds.
- Confirmer la version du logiciel et le type de portefeuille utilisés par chaque signataire.
- Créer une PSBT de test et vérifier son import sur chaque outil concerné.
- Conserver une procédure de retour à la version précédente et ne jamais communiquer les clés privées.
Le correctif de compatibilité a été reporté à la version 32.1. Pour les équipes qui ne peuvent pas coordonner rapidement leurs logiciels, différer la migration d’un cosignataire limite les interruptions de gestion des clés ; ce point sur les vérifications multisig revient sur ce risque précis.
Une version encore en attente et des correctifs de sécurité annoncés
Au 24 octobre, la date de sortie de Bitcoin Core 32.0 reste indéterminée et le répertoire de téléchargement ne propose que des versions candidates. La ligne 29.x doit sortir de la période de maintenance après cette publication, tandis que les versions 30.x, 31.x et 32.x resteront couvertes.
Les notes annoncent aussi la divulgation, deux semaines après la sortie, de trois vulnérabilités de sévérité moyenne ou élevée corrigées dans la version 30.0. Parallèlement, un amendement intégré le 22 octobre facilite le rétroportage rapide de correctifs pour des failles faciles à redécouvrir, notamment avec des modèles de langage ; le développeur Antoine Poinsot a défendu cette approche sur la liste bitcoindev.
Cette évolution complète les débats plus larges sur la sécurité Bitcoin et les risques opérationnels, sans assimiler un incident de compatibilité PSBT à une cyberattaque. Les pertes observées dans la DeFi relèvent d’autres mécanismes, comme l’illustre ce bilan des pertes liées aux cyberattaques DeFi ; pour Bitcoin Core, l’enjeu immédiat reste la coordination des logiciels et des signatures.